
Bluetooth als ingang voor spionage
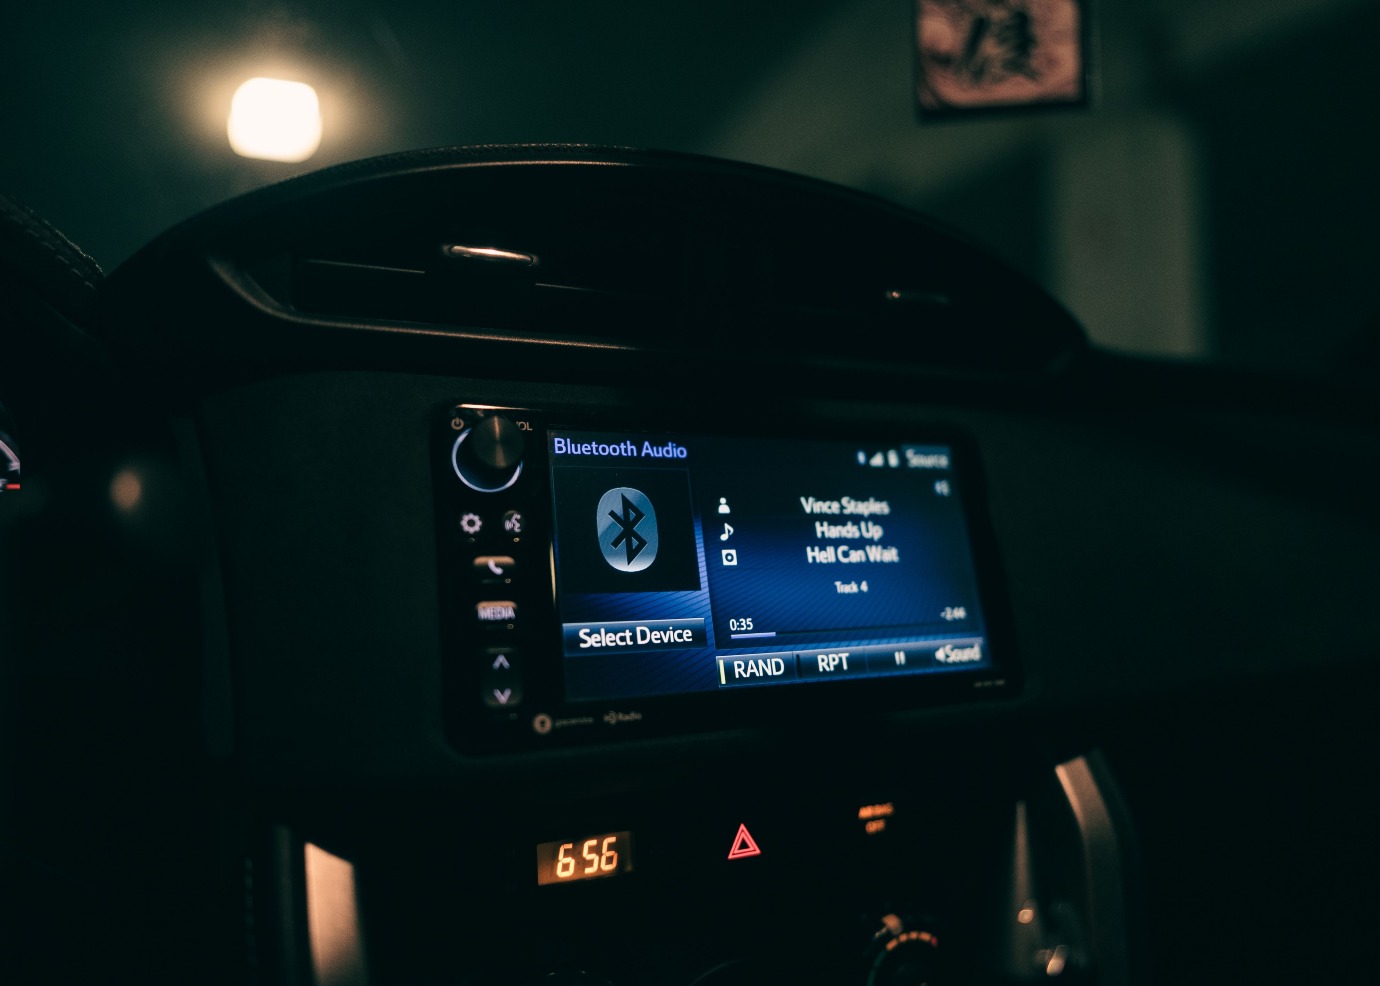
De AIVD waarschuwde onlangs voor de moderne auto als mogelijke spion: microfoons, camera’s en GPS van de auto kunnen op afstand worden ingeschakeld, mogelijk via apps op je telefoon wanneer die via Bluetooth gekoppeld is aan de autosystemen. RUG-onderzoeker Fadi Mohsen doet onderzoek naar de veiligheid van telefoons, websites en computers, en ook hij waarschuwt voor Bluetooth als kwetsbare technologie. Onlangs liet hij zien dat het mogelijk is op grote schaal persoonsgegevens te stelen en daar met AI gebruikersprofielen van op te stellen.
FSE Science Newsroom | Charlotte Vlek
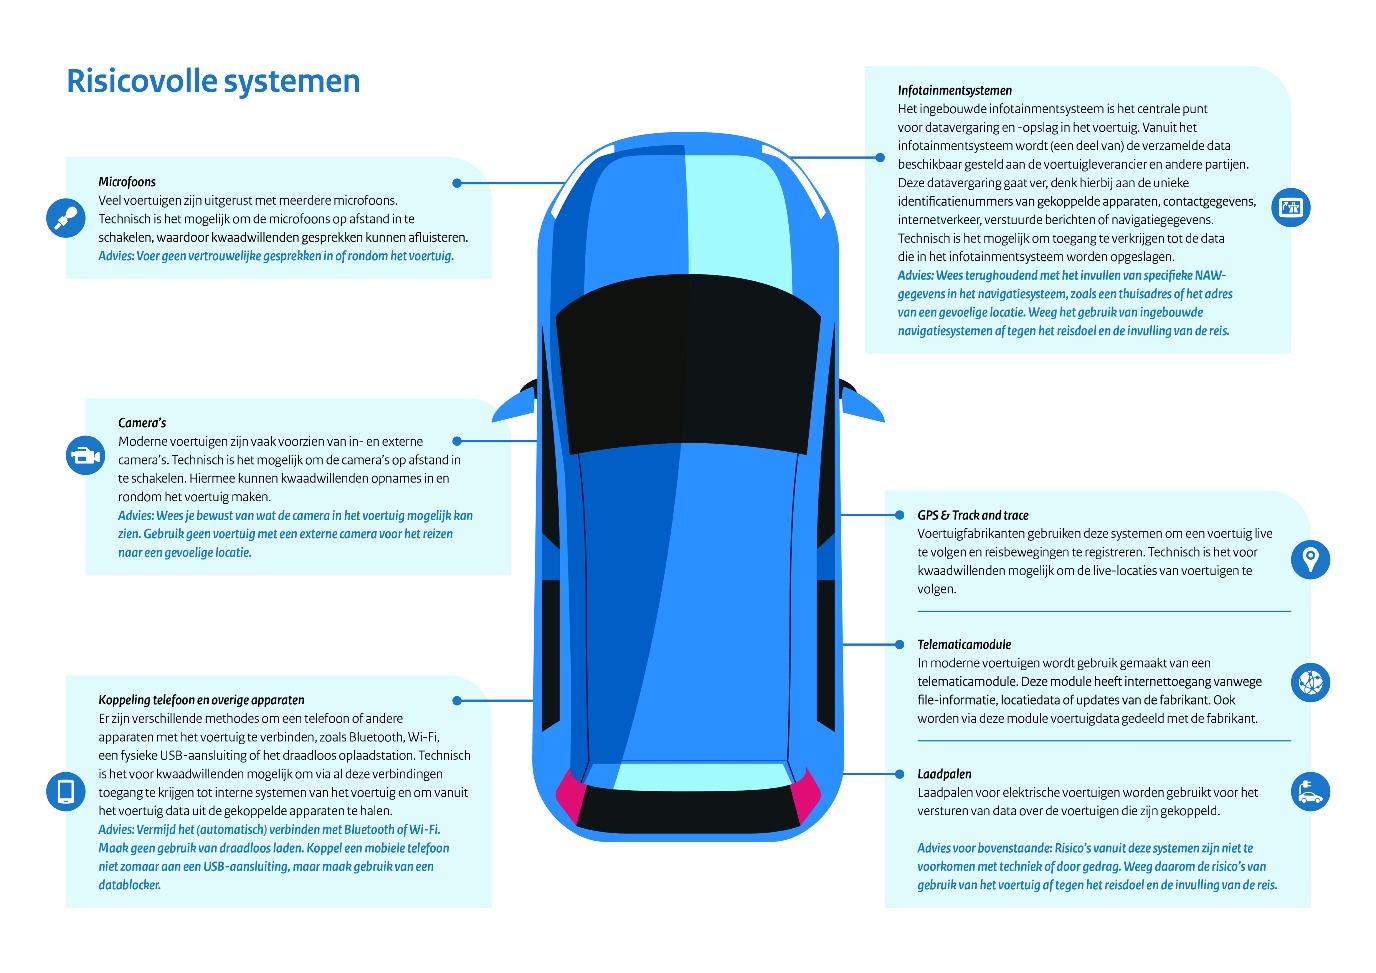
‘Mensen downloaden zo makkelijk even een nieuwe applicatie als ze iets nodig hebben – bijvoorbeeld een app die gauw even een geluidsfragmentje voor je kan opnemen, of iets dat mooi de statistieken toont van je activity tracker.’ Maar als je eenmaal toestemming hebt verleend aan de app van de fabrikant van je Bluetooth-apparaat om verbinding te maken, kunnen al deze leuke maar misschien onbetrouwbare apps dat ook.
Iemand die gegevens van die Bluetooth-apparaten wil stelen, hoeft dus alleen maar een aantrekkelijke app te ontwikkelen, en kan vervolgens allerlei informatie uitlezen – bijvoorbeeld uit het systeem van je auto, die activity tracker of misschien een insulinepomp of gehoorapparaten. Denk aan locatiegegevens, audio, videobeelden of medische gegevens.
Fitness-gegevens in real time
Mohsen doet onderzoek naar zulke aanvallen op Android, omdat dit besturingssysteem een grote schare gebruikers heeft en omdat het voor de onderzoekers vrij makkelijk is om een eigen applicatie in de Play Store te krijgen. Want veel van het werk van Mohsen bestaat uit ethisch hacken: kwaadaardige apps ontwikkelen die aantonen waar de zwakke plekken in het systeem zitten. Zo ontwikkelde een student van hem onlangs een app die persoonsgegevens van de fitness tracker van een slachtoffer kan stelen en vervolgens in realtime online kan streamen.
'Hoewel andere onderzoekers wel vergelijkbare aanvallen hebben gedemonstreerd, was deze uniek om twee redenen,' vertelt Mohsen. 'Ten eerste wist de student de meldingen te omzeilen die normaal getoond worden wanneer een app Bluetooth gebruikt, en ten tweede was de aanval zo geoptimaliseerd dat er na afloop geen sporen meer in het geheugen of de verwerking achter bleef.' Kortom: een app die op het oog iets heel anders doet, kan stiekem over je schouder meekijken zonder dat je het door hebt.
Ontwerp met zorg
We hebben ontdekt dat veel fabrikanten de aanbevelingen voor veiliger software niet volgen.
Er zijn in de wetenschappelijke literatuur wel aanbevelingen om deze aanval te voorkomen: wanneer de ontwikkelaar van een Bluetooth-apparaat secuur te werk gaat, kunnen andere apps daar lang niet zoveel kwaad mee doen. Want vaak moet iemand die persoonsgegevens wil stelen eerst doorgronden hoe de fabrikant zélf die gegevens van het apparaat uitleest, om dat vervolgens na te bootsen of ermee te interacteren. In die communicatie tussen apparaat en telefoon kan een fabrikant veiligheid inbouwen.
‘Onlangs hebben we zo’n 28.000 Android apps geanalyseerd die gebruik leken te maken van Bluetooth Low Energy,’ vertelt Mohsen, ‘en we ontdekten dat veel daarvan de aanbevelingen voor veiliger software niet volgen, zeker niet wanneer het gaat om het wegschrijven van data. Want ja, het blijft altijd een trade-off tussen gebruikersvriendelijkheid en veiligheid.’
Aan de andere kant heeft Mohsen al ruim tien jaar onderzoek gedaan naar Android OS, en heeft hij in die tijd wel grote verbeteringen gezien als het gaat om privacy. Zo hebben gebruikers tegenwoordig veel meer controle over app-toestemmingen; ze kunnen toestemming geven zodra de app het nodig heeft (in plaats van bij het installeren), en die toestemming ook weer gemakkelijk intrekken.
Een schot hagel analyseren met AI
‘Maar nu komt het interessantste!’ vertelt Mohsen. ‘Want ik dacht: wat nu als ik een generieke app ontwikkel die op de telefoon van een gebruiker lukraak zoveel mogelijk informatie probeert te oogsten uit allerlei verschillende Bluetooth-apparaten. Dan hoef ik dus helemaal niet meer de apps van fabrikanten te proberen te doorgronden – ik pak gewoon alles wat ik pakken kan. Kan ik dat schot hagel invoeren in generatieve AI zoals ChatGPT en er nog zinnige informatie uit verkrijgen?’
Met een bijeengeschraapte berg gegevens van een gebruiker zou je misschien best nog wel een profiel van iemand kunnen opstellen, was de gedachte, en daar zijn adverteerders dan weer in geïnteresseerd. En ja hoor, de eerste resultaten van Mohsen’s onderzoek laten zien: een aanval op deze manier heeft een grote kans van slagen. ‘Tsja,’ zegt Mohsen, ‘soms moet je even de slechterik spelen om te laten zien wat er allemaal mis kan gaan. Daar hoort soms bij dat we zelf ook een beetje hacken.’
Meer nieuws
-
05 oktober 2026
Hoe een zwerm minirobots onze infrastructuur kan redden
-
01 oktober 2026
Tien jaar Nobelprijs Ben Feringa
-
01 oktober 2026
Sterrenstof maken in het lab